Microsoft corrigió cerca de 970 fallas; dos ya se utilizaban en ataques. Revisar el equipo reduce una exposición que ya es real.
La actualización de seguridad de septiembre de Microsoft merece más atención que el aviso rutinario que aparece en la esquina de la pantalla. El paquete corrige cerca de 970 vulnerabilidades y dos de ellas ya habían sido aprovechadas en ataques.
El número exacto cambia según la metodología utilizada. Tenable contabilizó 964 CVE, BleepingComputer registró 966 y Qualys elevó la cifra a 974. Las diferencias dependen de qué productos, componentes y correcciones se incluyen en cada recuento.
Para el usuario doméstico, esa discusión importa menos que otro dato. Microsoft confirmó que dos vulnerabilidades de Windows ya tenían explotación activa cuando publicó los parches el 8 de septiembre.
Microsoft corrigió cerca de 970 vulnerabilidades en septiembre y dos ya se explotaban. Cómo actualizar Windows 11 y qué revisar si aún usas Windows 10.
Dos fallas ya estaban en manos de atacantes
La primera es CVE-2026-81963 y afecta la pila de actualización de Windows. Un atacante con acceso previo al sistema puede aprovecharla para elevar sus privilegios hasta obtener permisos SYSTEM.
SYSTEM representa uno de los niveles de control más altos dentro de Windows. Alcanzarlo puede permitir modificar archivos protegidos, instalar componentes o ejecutar acciones normalmente restringidas al usuario.
La vulnerabilidad afecta versiones compatibles de Windows 11, desde 23H2 hasta 26H1, además de determinados sistemas para servidores. Microsoft la calificó con una puntuación CVSS de 7.8 sobre 10.
La segunda, CVE-2026-85880, se encuentra en ALPC, un mecanismo de comunicación entre procesos de Windows. También permite elevar privilegios hasta SYSTEM después de que el atacante logra acceso autorizado o local al equipo.
En este caso, la lista publicada incluye distintas versiones de Windows 10 y sistemas Windows Server. Las versiones actuales de Windows 11 no aparecen entre los productos afectados por esta vulnerabilidad concreta.
Un zero-day no significa que tu computadora fue atacada
El término zero-day suele generar más alarma de la necesaria. No significa que todas las computadoras vulnerables hayan sido comprometidas.
Microsoft utiliza esta clasificación cuando una vulnerabilidad fue divulgada públicamente o ya se explotaba mientras todavía no existía una corrección oficial disponible.
En las dos fallas de septiembre, el atacante necesita cierto acceso previo. No basta necesariamente con que una computadora esté encendida o conectada a Internet.
El peligro aparece cuando otra técnica abre primero la puerta. Un archivo malicioso, credenciales robadas, malware o alguna vulnerabilidad distinta pueden proporcionar ese acceso inicial.
Una falla de elevación de privilegios puede convertirse entonces en el segundo paso. El intruso pasa de tener capacidades limitadas a controlar partes mucho más sensibles del sistema.
Esa combinación explica por qué una vulnerabilidad con puntuación 7.8 puede exigir atención inmediata aunque no permita entrar directamente desde Internet.
Office también recibió correcciones importantes
El paquete de septiembre no se limita al sistema operativo. Microsoft publicó actualizaciones de seguridad para distintas ediciones de Office, incluidas correcciones relacionadas con ejecución remota de código.
Este tipo de vulnerabilidad resulta especialmente delicado porque documentos de Word, hojas de Excel y otros archivos circulan diariamente por correo, mensajería y servicios de nube.
Las ediciones modernas de Microsoft 365 reciben actualizaciones mediante sus propios canales. Algunas versiones tradicionales de Office también obtienen correcciones mediante Microsoft Update.
Mantener Windows actualizado mientras se conserva una versión vulnerable de Office deja abierta otra posible vía de ataque.
Cómo comprobar si Windows está actualizado
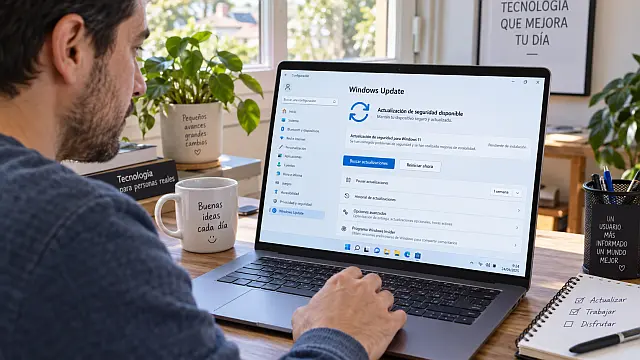
En Windows 11, Microsoft mantiene activadas las actualizaciones automáticas de forma predeterminada. Aun así, vale la pena comprobar manualmente que el parche llegó y terminó de instalarse.
- Abre Inicio > Configuración > Windows Update y selecciona Buscar actualizaciones. Instala las actualizaciones de seguridad pendientes. Si aparece Reiniciar ahora, guarda primero los documentos abiertos y permite que el equipo se reinicie. Después vuelve a Windows Update para comprobar que no queden instalaciones pendientes.
El reinicio importa porque algunos archivos del sistema permanecen en uso mientras Windows está funcionando. Determinados cambios sólo pueden completarse durante el proceso de apagado y arranque.
No hace falta perseguir cada uno de los casi 970 CVE. Las actualizaciones acumulativas agrupan numerosas correcciones dentro de unos cuantos paquetes instalables.
El propio Microsoft Security Response Center señala que publicar cientos de vulnerabilidades no significa que el usuario deba instalar cientos de actualizaciones separadas. Muchos arreglos llegan agrupados.
Windows 10 necesita una revisión adicional
Quien todavía utiliza Windows 10 debe comprobar algo más. El soporte gratuito terminó el 14 de octubre de 2025, aunque las computadoras continúan funcionando.
Sin soporte ampliado, una PC doméstica con Windows 10 22H2 dejó de recibir las actualizaciones de seguridad habituales.
Microsoft México mantiene un programa de Actualizaciones de Seguridad Extendidas, conocido como ESU, para equipos compatibles. La página vigente indica que puede mantener las correcciones críticas e importantes hasta el 12 de octubre de 2027.
El registro se revisa desde Configuración > Actualización y seguridad > Windows Update. Los equipos elegibles muestran ahí la opción correspondiente.
Microsoft ofrece actualmente varias formas de inscripción para consumidores mexicanos, incluida una alternativa sin costo adicional al sincronizar la configuración del equipo. También contempla Microsoft Rewards o un pago único de 30 dólares, más impuestos.
Un equipo con Windows 10 que nunca se registró en ESU merece más atención que uno que simplemente tiene pendiente el parche de septiembre. En ese caso, el problema puede ser la ausencia de actualizaciones mensuales completas.
Actualizar reduce una puerta, no todas
Instalar el parche de septiembre corrige las vulnerabilidades cubiertas por Microsoft, pero no convierte la computadora en inexpugnable.
Las dos fallas explotadas muestran precisamente cómo funcionan muchos ataques modernos. El delincuente puede combinar varias debilidades hasta conseguir privilegios suficientes para controlar el equipo.
Mantener actualizado Windows, el navegador y Office reduce las oportunidades disponibles. También siguen siendo importantes las contraseñas únicas, la autenticación multifactor y la cautela frente a archivos inesperados.
La diferencia este mes es que el riesgo dejó de ser hipotético para dos vulnerabilidades concretas. Los atacantes ya las estaban utilizando.
Si Windows Update lleva días mostrando una actualización de seguridad pendiente, septiembre no es un buen mes para seguir pulsando “recordármelo más tarde”.