Microsoft confirmó que una vulnerabilidad permitía obtener datos de autenticación de Windows. La actualización ya está disponible y requiere atención.
Microsoft corrigió una vulnerabilidad de Outlook que los ciberdelincuentes ya utilizaban para obtener información de autenticación de Windows y suplantar identidades. La falla, identificada como CVE-2026-124194, afecta determinadas versiones empresariales de Microsoft 365 y Office. La actualización de seguridad está disponible desde el 10 de noviembre de 2026.
El problema permite que un archivo especialmente preparado provoque una conexión con un servidor controlado por un atacante. Durante ese intercambio puede quedar expuesta información que sirve para autenticar al usuario, aunque éste nunca haya escrito ni compartido su contraseña.
La corrección forma parte de la actualización mensual de Microsoft, que resolvió 1,093 vulnerabilidades en 287 productos y componentes, según el análisis de Tenable. De ellas, 63 recibieron una clasificación crítica, 1,029 importante y una moderada. Esta última corresponde precisamente a la falla de Outlook que ya estaba siendo explotada.
Cómo pueden robar credenciales a través de Outlook
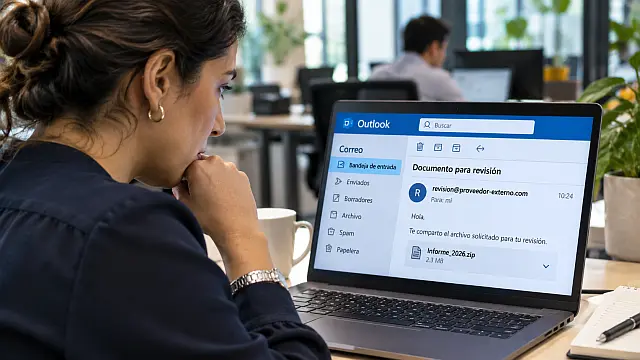
El ataque comienza cuando una persona recibe un archivo de correo especialmente manipulado y lo abre con una versión vulnerable de Outlook. La aplicación puede intentar conectarse a una dirección de red externa sin mostrar la advertencia de seguridad habitual.
Esa conexión puede revelar un código de autenticación denominado hash NTLMv2, que utiliza Windows para comprobar identidades en determinados servicios. Los delincuentes pueden aprovecharlo para intentar hacerse pasar por el usuario y acceder a recursos protegidos.
No necesitan conocer inicialmente la contraseña escrita por la víctima. Sin embargo, el ataque requiere que la persona abra el archivo malicioso y que exista conectividad con la ubicación controlada por el atacante.
Microsoft aclaró que el panel de vista previa de Outlook no constituye una vía de explotación para esta vulnerabilidad. Por tanto, recibir o visualizar el mensaje sin abrir el archivo manipulado no activa este mecanismo de ataque.
Aunque la compañía asignó a CVE-2026-124194 una gravedad moderada, con una puntuación de 6.5 sobre 10, su explotación activa elevó la urgencia de actualizar. La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) incorporó la falla a su catálogo de vulnerabilidades explotadas y estableció el 24 de noviembre como plazo de corrección para las agencias federales estadounidenses sujetas a esa obligación.
Qué versiones de Outlook están afectadas
El aviso de Microsoft identifica tres productos: Microsoft 365 Apps para empresas, Office LTSC 2021 y Office LTSC 2024. Estas versiones se utilizan principalmente en organizaciones que necesitan administrar aplicaciones y servicios de productividad.
La vulnerabilidad corresponde a la aplicación de escritorio. Las versiones web y móviles de Outlook no aparecen entre los productos afectados que identifica el aviso oficial.
Cómo actualizar Outlook y Office para protegerte
La medida principal consiste en instalar las correcciones de noviembre y comprobar que la actualización terminó correctamente. En una computadora con Windows, el procedimiento es sencillo:
- Abre Outlook clásico, Word o Excel.
- Entra en Archivo → Cuenta o Cuenta de Office.
- Selecciona Opciones de actualización → Actualizar ahora.
- Permite que termine la instalación y cierra las aplicaciones cuando el sistema lo solicite.
Si utilizas una computadora de trabajo y no aparecen estas opciones, probablemente las actualizaciones dependen del administrador de sistemas.
También conviene entrar en Configuración → Windows Update para instalar las correcciones pendientes del sistema operativo. Sin embargo, actualizar Windows no sustituye la instalación de los parches específicos de Office.
Qué hacer si abriste un archivo sospechoso
Si recibiste recientemente un archivo de correo inesperado y lo abriste con Outlook, revisa la actividad de seguridad de tu cuenta. Presta atención a accesos desde dispositivos desconocidos, solicitudes de autenticación que no reconoces o cambios en tus permisos.
En una cuenta empresarial, informa al área de soporte para que pueda revisar posibles conexiones sospechosas. Si existen indicios de compromiso, cambia las credenciales desde un equipo confiable y solicita la revisión de las sesiones activas.
Activar la autenticación multifactor agrega protección en los servicios compatibles, aunque no sustituye la corrección de la vulnerabilidad. También resulta conveniente evitar archivos de procedencia dudosa, incluso cuando parecen enviados por un compañero de trabajo o un contacto conocido.
La falla de Outlook demuestra que una contraseña puede quedar expuesta indirectamente a través de mecanismos de autenticación. Instalar las actualizaciones reduce ese riesgo y protege información personal, comunicaciones laborales y accesos a servicios conectados.