Dos vulnerabilidades críticas permiten atacar servidores sin iniciar sesión. Propietarios de sitios WordPress deben revisar su versión de PHP.
Dos fallas graves en PHP, el lenguaje que utilizan millones de páginas web, obligaron a publicar actualizaciones urgentes de seguridad. Los errores podrían permitir que un delincuente ejecute instrucciones maliciosas en determinados servidores sin necesidad de conocer contraseñas ni iniciar sesión.
Las vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, recibieron una calificación de gravedad de 9.2 sobre 10. El equipo de desarrollo de PHP publicó las correcciones el 21 de octubre y pidió actualizar cuanto antes las instalaciones expuestas a Internet.
El problema también afecta potencialmente a páginas construidas con WordPress, Drupal y Joomla, plataformas que utilizan este lenguaje para procesar información. La presencia de cualquiera de estos gestores no implica que el sitio haya sido comprometido, pero sus administradores necesitan comprobar qué versión de PHP ejecuta el servidor.
Qué pueden hacer los atacantes
PHP trabaja principalmente en el servidor que aloja una página. Procesa solicitudes de los visitantes, consulta bases de datos y genera contenidos que después aparecen en el navegador. Por eso, una vulnerabilidad en este componente puede resultar más peligrosa que un error limitado a una función de la página.
Las dos fallas afectan el manejo de memoria. Bajo determinadas condiciones, un atacante podría aprovecharlas para ejecutar código dentro del servidor, acceder a información o modificar archivos. Una de ellas representa un riesgo especialmente elevado en servidores que utilizan Apache con el módulo mod_php, donde se demostró un ataque que no requiere autenticación.
El alcance depende de la configuración del alojamiento y de los privilegios disponibles. Un servidor vulnerable podría exponer información de usuarios, facilitar modificaciones no autorizadas o permitir que los delincuentes introduzcan contenido fraudulento.
Los visitantes tampoco están completamente al margen. Si un atacante consigue alterar una página, podría colocar formularios falsos, modificar enlaces o intentar distribuir archivos maliciosos. Sin embargo, visitar un sitio que utiliza PHP no significa automáticamente que el teléfono o la computadora del usuario estén infectados.
Cómo comprobar PHP en WordPress
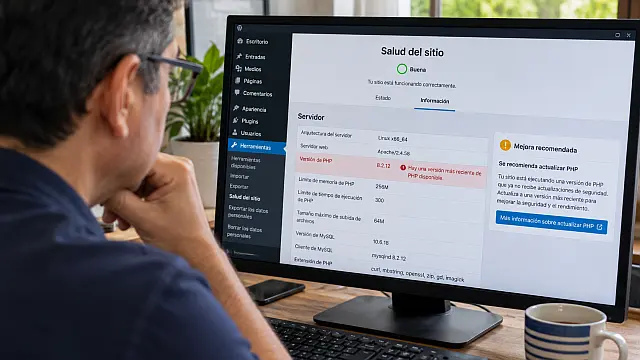
Quienes administran un sitio mediante WordPress pueden consultar la versión instalada sin utilizar comandos ni conocimientos de programación. Desde el escritorio de administración deben abrir Herramientas → Salud del sitio → Información → Servidor, donde aparece la versión de PHP utilizada por la página.
Las versiones corregidas publicadas el 21 de octubre son:
| Rama | Versión corregida |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Si el sitio utiliza una versión anterior dentro de alguna de esas ramas, necesita la actualización correspondiente. Los proveedores de alojamiento también pueden distribuir correcciones adaptadas a sus sistemas, por lo que conviene confirmar con ellos si el servidor ya está protegido.
El caso requiere especial atención cuando aparece PHP 8.1 o una versión más antigua. Estas ramas ya no reciben actualizaciones ordinarias del proyecto PHP, aunque algunos proveedores mantienen parches propios para determinados entornos. Además, PHP 8.2 dejará de recibir soporte de seguridad oficial al terminar diciembre de 2026.
Actualizar WordPress no basta
Muchos propietarios mantienen actualizados WordPress, sus temas y complementos, pero desconocen que PHP funciona como un componente independiente. Actualizar el gestor de contenidos no sustituye la instalación de las correcciones del servidor.
En alojamientos compartidos, el proveedor suele administrar PHP y ofrecer opciones para seleccionar la versión desde su panel de control. Antes de modificarla, conviene realizar un respaldo completo y comprobar que los temas y complementos sean compatibles, porque una actualización importante también puede provocar errores de funcionamiento.
Cuando el proveedor gestiona directamente las actualizaciones, lo adecuado es solicitarle confirmación de que instaló las correcciones de octubre. Los administradores de servidores propios deberán revisar los paquetes de su distribución, aplicar las actualizaciones disponibles y reiniciar los servicios correspondientes cuando sea necesario.
El equipo de PHP advierte que no existe una medida alternativa que sustituya completamente la actualización. Un cortafuegos, un complemento de seguridad o la protección del proveedor pueden reducir determinados riesgos, pero no corrigen por sí mismos los errores del lenguaje.
Para los propietarios de páginas comerciales, blogs y tiendas digitales, la revisión resulta urgente. Las vulnerabilidades afectan una tecnología que opera detrás del sitio, fuera de la vista del visitante y, frecuentemente, también de quien publica sus contenidos.
Preguntas frecuentes
¿Debo actualizar PHP desde mi computadora?
No. PHP normalmente funciona en el servidor que aloja tu sitio. La actualización se realiza desde el panel de alojamiento o mediante el proveedor.
¿Actualizar PHP puede afectar mi página?
Sí. Algunos temas o complementos antiguos pueden presentar incompatibilidades. Realiza un respaldo y comprueba el funcionamiento después del cambio.
¿Un complemento de seguridad corrige las vulnerabilidades?
No. Las fallas están en PHP y requieren instalar las correcciones correspondientes en el servidor.
¿Qué hago si mi proveedor no ofrece la actualización?
Solicita una versión corregida o un parche de seguridad equivalente. Si el proveedor no puede proteger el servidor, considera cambiar de alojamiento.
También te puede interesar
Cómo proteger accesos y reducir riesgos de intrusión.
Medidas para responder ante un fraude y proteger tus cuentas.
Por qué los respaldos son esenciales frente a ataques informáticos.