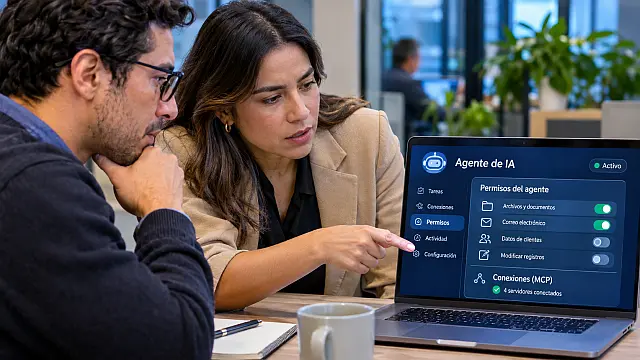
Un estudio registró 1.28 millones de solicitudes de comandos en cuatro semanas. La autonomía y los permisos de estos sistemas aumentan la exposición de información.
Los agentes de inteligencia artificial pueden consultar archivos, ejecutar instrucciones, conectarse con aplicaciones y realizar tareas sin intervención humana constante. Estas capacidades permiten automatizar operaciones, pero también crean riesgos para la privacidad y la seguridad de los datos cuando los sistemas reciben permisos demasiado amplios.
Una investigación de BeyondTrust, publicada el 21 de octubre de 2026, encontró que los agentes de IA utilizados para programación solicitaron aproximadamente 1.28 millones de comandos durante cuatro semanas. El estudio también identificó conexiones con numerosos servicios externos, algunas capaces de ampliar considerablemente el alcance de sus operaciones.
Los hallazgos tienen consecuencias que van más allá de los departamentos de informática. Una empresa que permite a estos sistemas consultar información de clientes, empleados o proveedores debe controlar qué datos utilizan y cuáles pueden modificar. De lo contrario, una instrucción equivocada, un permiso excesivo o una conexión comprometida podrían afectar información personal y procesos cotidianos.
Una sola instrucción puede generar casi diez comandos
Cuando una persona pide a un asistente convencional que explique cómo resolver un problema, generalmente recibe una respuesta. Un agente de IA puede ir más lejos: analizar la situación, elegir herramientas, ejecutar operaciones y revisar los resultados antes de terminar.
El laboratorio Phantom Labs, de BeyondTrust, examinó la actividad de agentes de programación en equipos con Windows y macOS. Durante cuatro semanas registró aproximadamente 132,000 instrucciones de usuarios que dieron origen a 1.28 millones de solicitudes de comandos del sistema operativo.
Eso representa casi diez comandos solicitados por cada instrucción inicial. Sin embargo, los investigadores aclaran que estas cifras corresponden a solicitudes y no necesariamente a ejecuciones exitosas. Tampoco demuestran que las operaciones fueran maliciosas o que produjeran incidentes de seguridad.
La investigación utilizó muestras iniciales de clientes y no constituye una medición representativa de todas las empresas que utilizan IA. Su utilidad consiste en mostrar cuántas operaciones puede intentar un agente durante una tarea aparentemente sencilla.
Qué hacen los agentes de IA cuando se conectan a otros sistemas
Otra parte de la investigación examinó las conexiones que estos programas mantienen con herramientas externas. El 85% de los usuarios observados que trabajaban con agentes de programación tenía configurado al menos un servidor MCP.
El Model Context Protocol (MCP) es una tecnología que permite conectar asistentes de inteligencia artificial con aplicaciones, bases de datos y otras herramientas. Gracias a ella, un agente puede consultar información o solicitar operaciones sin que la persona tenga que cambiar constantemente de programa.
Entre quienes tenían estas conexiones, el promedio fue de 4.35 servidores por usuario. Los investigadores encontraron un caso con 36 servidores configurados. Estas cifras corresponden a conexiones observadas, pero no permiten concluir que todas estuvieran activas simultáneamente.
Las conexiones pueden facilitar el trabajo, aunque también multiplican los puntos que requieren protección. Un agente conectado al correo, los documentos y el sistema de clientes podría utilizar información de los tres servicios durante una misma tarea.
Si una persona malintencionada compromete la cuenta o manipula alguna de esas conexiones, podría intentar aprovechar los permisos disponibles. La Agencia de Seguridad Nacional de Estados Unidos (NSA) advirtió en mayo sobre los riesgos asociados con el intercambio de información y la confianza entre herramientas conectadas mediante MCP.
Las habilidades adicionales también pueden introducir riesgos
Los agentes de IA pueden incorporar componentes conocidos como skills, que amplían sus capacidades para ejecutar tareas específicas. Algunas permiten analizar documentos, gestionar archivos, programar aplicaciones o interactuar con servicios externos.
Phantom Labs encontró que aproximadamente la mitad de las instalaciones de estas habilidades provenía de repositorios de código. En uno de los entornos estudiados, los usuarios que contaban con ellas tenían cerca de 24 instaladas, en promedio.
Durante las cuatro semanas de observación se utilizó al menos una de cada siete habilidades instaladas. Aunque muchas permanecieran inactivas, podían contener instrucciones y código que influirían en futuras operaciones.
El problema aparece cuando alguien instala componentes sin verificar su procedencia o cuando un atacante modifica una herramienta aparentemente legítima. Así, una función destinada a organizar documentos podría intentar acceder a archivos ajenos a su tarea.
La OWASP, organización dedicada a la seguridad de aplicaciones, incluye las vulnerabilidades de componentes externos y el abuso de permisos entre los principales riesgos de los sistemas autónomos de IA.
Cómo pueden afectar estos riesgos a clientes y empleados
Para un consumidor, la exposición puede ocurrir sin que tenga contacto directo con un agente de inteligencia artificial. Basta con utilizar los servicios de una empresa que automatiza operaciones relacionadas con su información.
Pensemos en una tienda digital que utiliza agentes para atender reclamaciones. El sistema podría consultar pedidos, verificar pagos, revisar conversaciones y preparar devoluciones. Si recibe permisos de modificación, también podría alterar registros o ejecutar operaciones equivocadas.
En una clínica, un agente autorizado para organizar citas podría necesitar nombres, teléfonos y horarios. Otorgarle acceso completo a expedientes médicos ampliaría innecesariamente la exposición de información sensible.
Los trabajadores enfrentan situaciones similares. Un asistente conectado a documentos laborales podría consultar información confidencial si sus permisos no delimitan correctamente los archivos disponibles.
Existe además la llamada inyección de instrucciones, un ataque que introduce órdenes maliciosas dentro de información que el agente debe consultar. Por ejemplo, un documento manipulado podría intentar convencer al sistema de enviar información a un destinatario externo.
Estos escenarios representan riesgos técnicamente reconocidos. La investigación de BeyondTrust no demuestra que los clientes analizados sufrieran robos de datos ni que todos sus agentes realizaran operaciones indebidas.
Cómo controlar los permisos de los agentes de IA
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) ha planteado que los agentes necesitan mecanismos sólidos de identidad y autorización. Cada sistema debe tener permisos definidos y sus operaciones deben poder atribuirse a un responsable.
Por su parte, el Centro Australiano de Ciberseguridad recomienda aplicar el principio de privilegio mínimo. Esto significa conceder exclusivamente los accesos necesarios para completar una tarea, sin habilitar funciones adicionales por comodidad.
En la práctica, una empresa debería identificar qué agentes utiliza, revisar sus conexiones y registrar las operaciones ejecutadas. También necesita mecanismos para revocar permisos y exigir aprobación humana antes de realizar cambios delicados.
Por ejemplo, un agente podría consultar información para preparar una transferencia, pero requerir autorización expresa antes de enviar dinero. Lo mismo debería aplicarse a la eliminación masiva de archivos o la modificación de registros sensibles.
Los usuarios de asistentes conectados a sus propias cuentas también pueden tomar precauciones. Revisar las aplicaciones autorizadas, eliminar conexiones innecesarias y exigir confirmaciones antes de operaciones económicas reduce las posibilidades de abuso.
Para las empresas, estas medidas implican supervisar tanto los permisos de las personas como las acciones de los sistemas que trabajan en su nombre.
La seguridad de los agentes de IA se convierte en un nuevo mercado
El estudio también acompaña el lanzamiento comercial de AI Agent Security, una solución de BeyondTrust para equipos con Windows y macOS. La herramienta busca identificar agentes y aplicar restricciones específicas sobre sus acciones.
La compañía sostiene que su tecnología permite distinguir entre las operaciones de un empleado y las solicitadas por la inteligencia artificial. De esta manera, una persona podría conservar sus permisos habituales sin transferir automáticamente toda esa autoridad al agente.
Se trata de capacidades descritas por el fabricante. La información publicada no incluye una evaluación independiente de su eficacia ni permite determinar si la herramienta elimina todos los riesgos identificados.
Mientras las empresas incorporan agentes autónomos a sus operaciones, los consumidores dependerán cada vez más de controles tecnológicos que difícilmente podrán inspeccionar. Saber qué información utilizan estos sistemas, quién autoriza sus acciones y cómo pueden corregirse los errores será parte de la protección cotidiana de los datos personales.
Preguntas frecuentes sobre agentes de IA
Sí, cuando tiene acceso autorizado a archivos o servicios conectados. Sus capacidades dependen de los permisos concedidos y de los controles de cada aplicación.
Es un componente que permite conectar herramientas y fuentes de información con sistemas de inteligencia artificial mediante el protocolo Model Context Protocol. Su configuración requiere controles de acceso y seguridad.
Revisa las aplicaciones conectadas, limita los permisos, elimina accesos innecesarios y exige confirmación antes de operaciones sensibles. En entornos laborales, utiliza únicamente herramientas autorizadas.
No. La investigación documentó solicitudes de comandos, conexiones y componentes instalados. Estos hallazgos permiten identificar posibles riesgos, pero no constituyen evidencia de una filtración de datos.